 ESET VPN
 Protecția Intimității
 Vizitați magazinul online
 Trial gratuit 30 zile


 Administrați reînnoirea
 Obțineți cheia de subscripție
 Adăugați mai multe dispozitive
 Transferați pe un nou dispozitiv
 Centrul pentru clienții existenți

 Reinstalați
 Informații de Suport Online
 ESET Home - Începeți acum
 Descărcați pentru business
 Descărcați Instrumente și Utilitare

 Explorați tehnologia noastră
 Comparație competitivă

 Demo ESET PROTECT
 Ajutor pentru selecție


 Testați gratuit înainte de a cumpăra


 Government Affairs


 Conformitate cu cerințe, regulamente, standarde
 Comparație cu alți vendori

 ESET Threat Report
 Raportul APT
 Blogul ESET


| Produs | Opțiune | Cantitate |
|---|

Protecție pentru Acasă
Protecție personalizată:
 Home Office Security
Small Business Security
NOD32 Antivirus
 ESET Mobile Security
Download
Descărcare
Activează-ți și configurează-ți protecția ESET
De ce ESET
De ce ESET
Peste 30 de ani de inovație prin știință
Platformă
Soluții
Servicii
Serviciile ESET
Alegeți dintr-o gamă variată de servicii ESET.
De ce ESET
Identificați un partener
Identificați parteneri ESET
Navigați în lista de parteneri locali
Programul MSP
Programul MSP
Securitate cibernetică de ultimă generație pentru clienții dvs.
Partner Programs
Partner Programs
Explore ESET partnerships designed to boost your growth
Integrări
Integrări
Optimizați ESET PROTECT prin integrări fluide
Magazin Online
Magazin Online
Licențe Electronice Home Edition & Home Office
Cotație Personalizată
Cotație Personalizată
Solicitați online o ofertă personalizată nevoilor dvs.
Parteneri Locali ESET
Parteneri Locali ESET
Identificați magazine partenere în teritoriu
Suport Tehnic
Suport Tehnic
Suport Tehnic Suport utilizatori Home/Business
Download
Download produse
Home / Business / Utilitare
Cercetătorii de la ESET descoperă Industroyer, cea mai mare amenințare la adresa sistemelor industriale de control de la Stuxnet încoace
2017-06-15
Industroyer este un software malware sofisticat și extrem de periculos, conceput pentru a perturba procesele industriale critice.
Cercetătorii de la ESET au analizat mostrele de malware, detectate de ESET ca Win32/Industroyer, capabile să efectueze un atac asupra infrastructurii de alimentare cu energie electrică. Malware-ul a fost cel mai probabil implicat în atacul din decembrie 2016 asupra rețelei energetice a Ucrainei, care a privat de electricitate, timp de o oră, o parte din capitala sa, Kiev.
"Atacul recent asupra rețelei electrice din Ucraina ar trebui să servească drept un apel de trezire pentru toți cei responsabili pentru securitatea sistemelor critice din întreaga lume", a avertizat Anton Cherepanov, Senior Malware Researcher la ESET.
Cercetătorii ESET au descoperit că Industroyer este capabil să controleze în mod direct întrerupătoarele electrice din stațiile de alimentare și circuitele electrice aferente acestora. El exploatează protocoale industriale de comunicare utilizate în întreaga lume în infrastructura de alimentare cu energie, sisteme de control al transportului și alte infrastructuri critice. Impactul potențial poate varia de la suspendarea pur și simplu a distribuției de energie prin declanșarea unei cascade de defecțiuni la deteriorări mai grave ale echipamentelor.
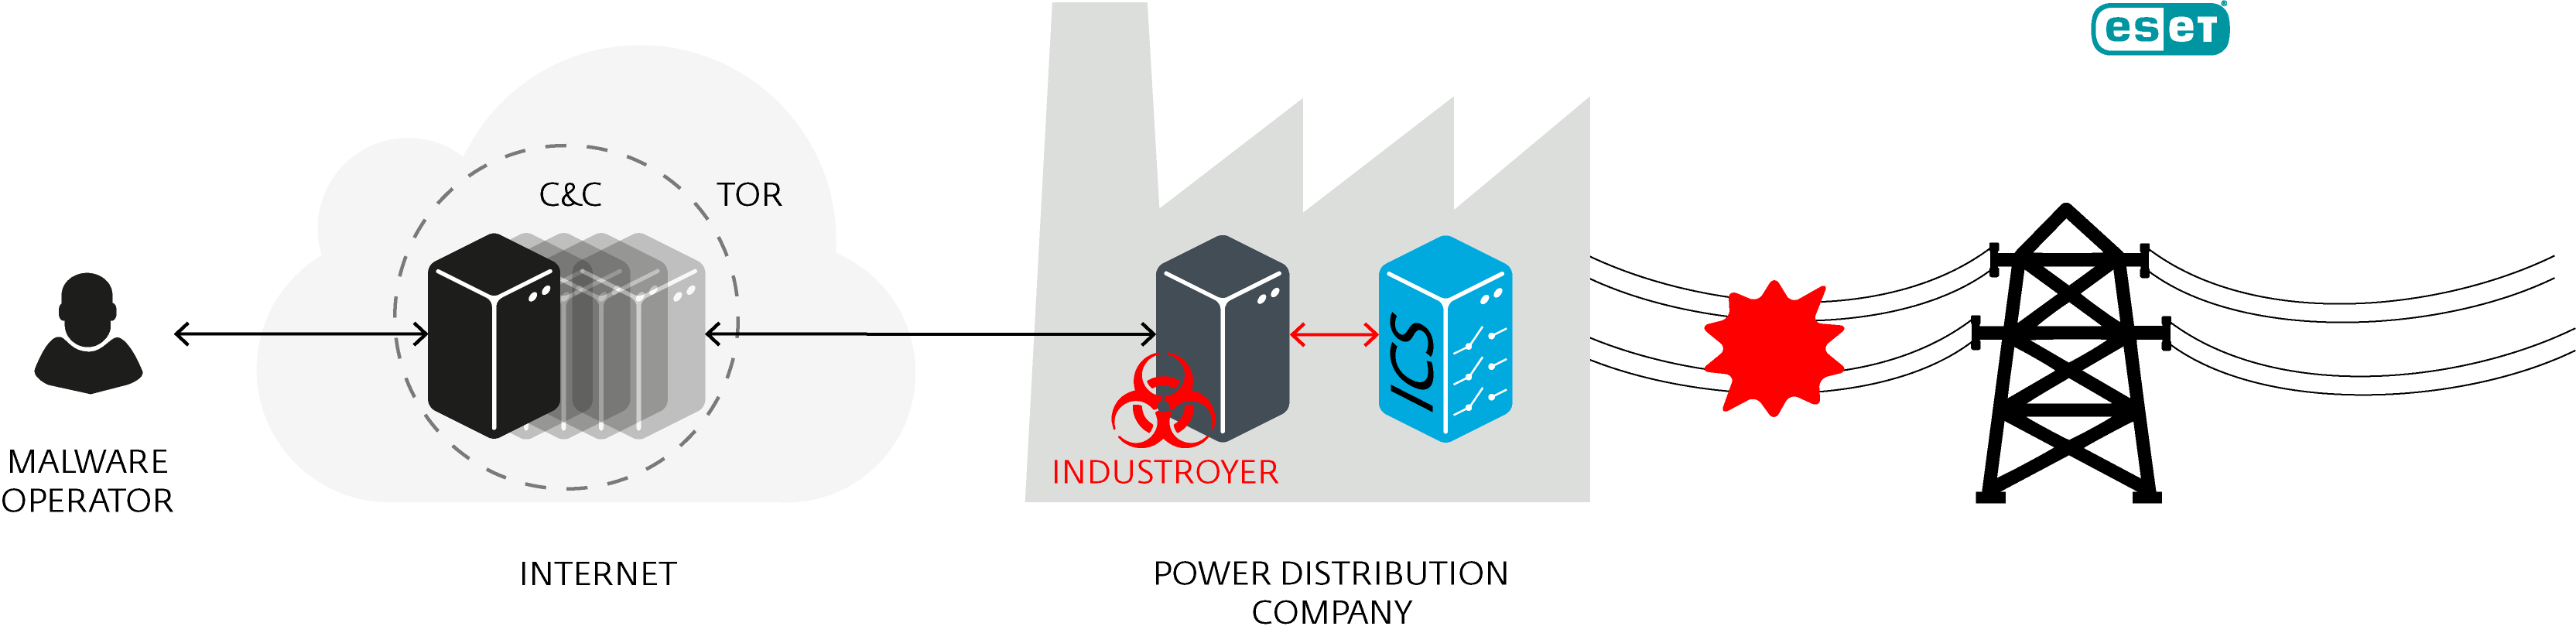
Schema de funcționare pentru Industroyer
"Capacitatea lui Industroyer de a persista în sistem și de a interfera direct cu exploatarea hardware-ului industrial face ca acesta să fie cea mai periculoasă amenințare malware la adresa sistemelor industriale de control de la infamul cod malware Stuxnet, care a atacat cu succes programul nuclear iranian și a fost descoperit în 2010", a concluzionat Anton Cherepanov.
Detaliile tehnice suplimentare despre malware, inclusiv indicatorii de compromis, pot fi găsite într-un articol pe blogul ESET și într-un raport complet.
Pentru acasă
Pentru business
Infrastructură

Contact
Confidențialitate
Informații juridice
Date Personale
Sitemap
© 1992 - 2026 ESET, spol. s r.o. - Toate drepturile rezervate. Mărcile folosite sunt mărci sau mărci înregistrate ale ESET, spol. s r.o. sau ESET America de Nord. Toate celelalte nume sau branduri sunt mărci înregistrate ale companiilor respective.