 ESET VPN
 Protecția Intimității
 Vizitați magazinul online
 Trial gratuit 30 zile


 Administrați reînnoirea
 Obțineți cheia de subscripție
 Adăugați mai multe dispozitive
 Transferați pe un nou dispozitiv
 Centrul pentru clienții existenți

 Reinstalați
 Informații de Suport Online
 ESET Home - Începeți acum
 Descărcați pentru business
 Descărcați Instrumente și Utilitare

 Explorați tehnologia noastră
 Comparație competitivă

 Demo ESET PROTECT
 Ajutor pentru selecție


 Testați gratuit înainte de a cumpăra


 Government Affairs


 Conformitate cu cerințe, regulamente, standarde
 Comparație cu alți vendori

 ESET Threat Report
 Raportul APT
 Blogul ESET


| Produs | Opțiune | Cantitate |
|---|

Protecție pentru Acasă
Protecție personalizată:
 Home Office Security
Small Business Security
NOD32 Antivirus
 ESET Mobile Security
Download
Descărcare
Activează-ți și configurează-ți protecția ESET
De ce ESET
De ce ESET
Peste 30 de ani de inovație prin știință
Platformă
Soluții
Servicii
Serviciile ESET
Alegeți dintr-o gamă variată de servicii ESET.
De ce ESET
Identificați un partener
Identificați parteneri ESET
Navigați în lista de parteneri locali
Programul MSP
Programul MSP
Securitate cibernetică de ultimă generație pentru clienții dvs.
Partner Programs
Partner Programs
Explore ESET partnerships designed to boost your growth
Integrări
Integrări
Optimizați ESET PROTECT prin integrări fluide
Magazin Online
Magazin Online
Licențe Electronice Home Edition & Home Office
Cotație Personalizată
Cotație Personalizată
Solicitați online o ofertă personalizată nevoilor dvs.
Parteneri Locali ESET
Parteneri Locali ESET
Identificați magazine partenere în teritoriu
Suport Tehnic
Suport Tehnic
Suport Tehnic Suport utilizatori Home/Business
Download
Download produse
Home / Business / Utilitare
ESET a descoperit o campanie malițioasă pe o platformă importantă din Rusia
2019-05-09
Cercetătorii ESET au descoperit o campanie care vizează utilizatorii Yandex prin rezultate de căutare rău intenționate. Yandex este adesea descris ca omologul rusesc pentru gigantul Google.
Vizitatorii care au căutat șabloane, formulare și tutoriale pe Yandex, cel mai mare motor de căutare rusesc, au fost direcționați către o pagină GitHub prin care au fost răspândite diferite tipuri de malware.
În mod similar, utilizatorii care au vizitat forumuri specializate au fost targetați cu anunțuri ce îi duceau către un site web rău intenționat care răspândea malware, la fel ca platforma GitHub. În toate cazurile, malware-ul era legat de diferite puncte de acces ale utilizatorilor către formulare, șabloane și contracte, toate fiind troianizate.
„Pe scurt, acei utilizatori care au încercat să-și facă munca mai ușoară au ajuns să-și facă viața mai grea din cauza metodelor folosite în această campanie", a comentat Jean-Ian Boutin, Senior Researcher la ESET.
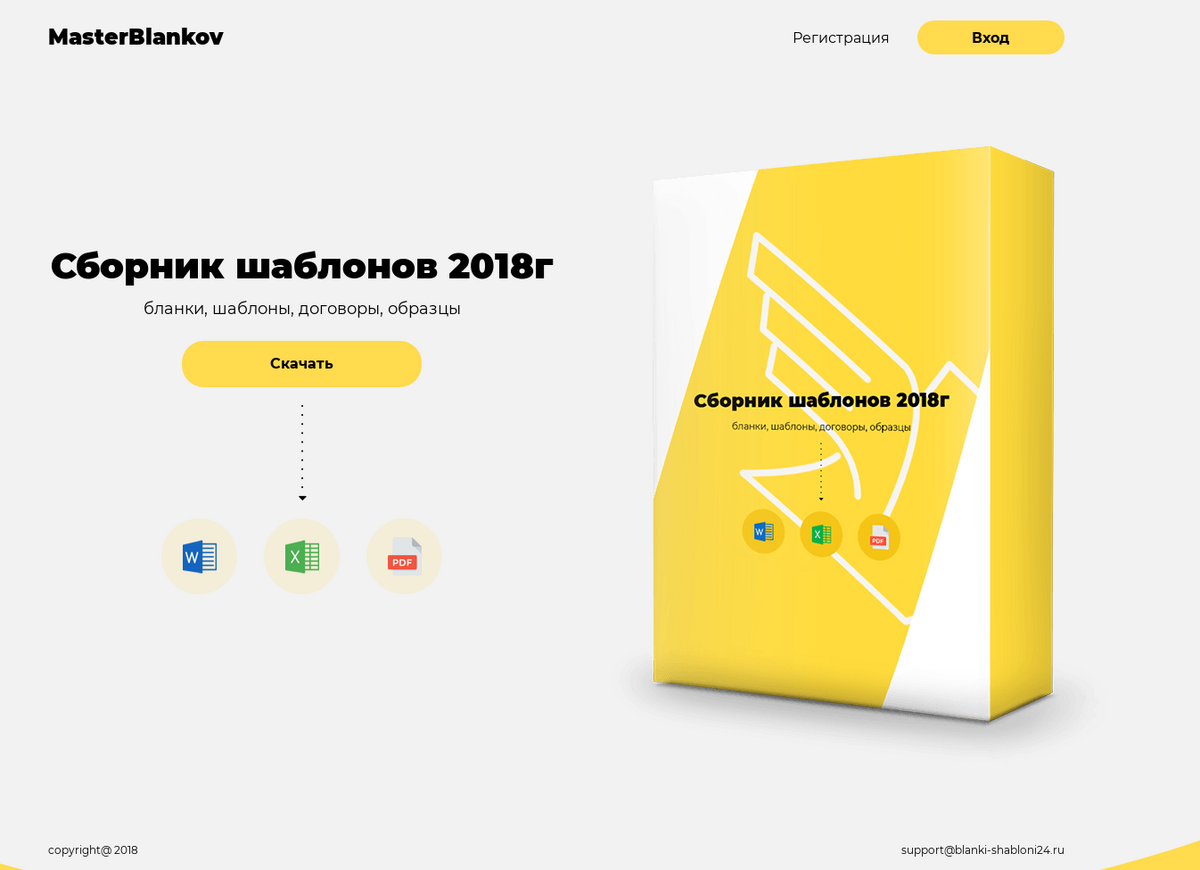
Figura 1 - Unul dintre landing page-urile campaniei malware, numită „Collection of Templates 2018: Forms, templates, contracts, samples", ce găzduia documente troianizate.
Pe baza notificării făcute de ESET, Yandex.Direct, platforma de publicitate a gigantului rus a blocat malware-ul. Depozitele GitHub utilizate pentru această campanie conțin în prezent doar câteva fișiere malițioase. Landing page-ul mai sus menționat era încă live în urmă cu doar câteva zile și găzduia încă documentele troianizate.
Din cauza faptului că atacatorii au folosit GitHub, unde istoricul schimbărilor la nivel de depozite este disponibil public, putem vedea ce malware a fost distribuit în orice moment. În cadrul acestei campanii au fost găzduite șase familii de malware diferite pe GitHub. Printre ei se aflau două backdoor-uri bine cunoscute, Buhtrap si RTM, ambele fiind troieni bancari.
„Această campanie este un exemplu care ilustrează cum servicii de publicitate legitime pot fi abuzate să distribuie programe malware. În timp ce această campanie a vizat în mod specific organizații rusești, nu ne-ar surprinde dacă un astfel de sistem ar fi utilizat și pentru servicii de anunțuri din afara Rusiei", concluzionează Boutin.
Cercetătorii ESET recomandă ca utilizatorii să se asigure întotdeauna că sursa aleasă pentru a descărca software-uri este un distribuitor de software cunoscut și de încredere, cu scopul de a evita astfel de înșelătorii.
Pentru acasă
Pentru business
Infrastructură

Contact
Confidențialitate
Informații juridice
Date Personale
Sitemap
© 1992 - 2026 ESET, spol. s r.o. - Toate drepturile rezervate. Mărcile folosite sunt mărci sau mărci înregistrate ale ESET, spol. s r.o. sau ESET America de Nord. Toate celelalte nume sau branduri sunt mărci înregistrate ale companiilor respective.