 ESET VPN
 Protecția Intimității
 Vizitați magazinul online
 Trial gratuit 30 zile


 Administrați reînnoirea
 Obțineți cheia de subscripție
 Adăugați mai multe dispozitive
 Transferați pe un nou dispozitiv
 Centrul pentru clienții existenți

 Reinstalați
 Informații de Suport Online
 ESET Home - Începeți acum
 Descărcați pentru business
 Descărcați Instrumente și Utilitare

 Explorați tehnologia noastră
 Comparație competitivă

 Demo ESET PROTECT
 Ajutor pentru selecție


 Testați gratuit înainte de a cumpăra


 Government Affairs


 Conformitate cu cerințe, regulamente, standarde
 Comparație cu alți vendori

 ESET Threat Report
 Raportul APT
 Blogul ESET


| Produs | Opțiune | Cantitate |
|---|

Protecție pentru Acasă
Protecție personalizată:
 Home Office Security
Small Business Security
NOD32 Antivirus
 ESET Mobile Security
Download
Descărcare
Activează-ți și configurează-ți protecția ESET
De ce ESET
De ce ESET
Peste 30 de ani de inovație prin știință
Platformă
Soluții
Servicii
Serviciile ESET
Alegeți dintr-o gamă variată de servicii ESET.
De ce ESET
Identificați un partener
Identificați parteneri ESET
Navigați în lista de parteneri locali
Programul MSP
Programul MSP
Securitate cibernetică de ultimă generație pentru clienții dvs.
Partner Programs
Partner Programs
Explore ESET partnerships designed to boost your growth
Integrări
Integrări
Optimizați ESET PROTECT prin integrări fluide
Magazin Online
Magazin Online
Licențe Electronice Home Edition & Home Office
Cotație Personalizată
Cotație Personalizată
Solicitați online o ofertă personalizată nevoilor dvs.
Parteneri Locali ESET
Parteneri Locali ESET
Identificați magazine partenere în teritoriu
Suport Tehnic
Suport Tehnic
Suport Tehnic Suport utilizatori Home/Business
Download
Download produse
Home / Business / Utilitare
Malware-ul Plead folosește routere compromise și atacuri de tip man-in-the-middle împotriva software-ului ASUS Webstorage
2019-05-15
Cercetătorii ESET au descoperit recent că malware-ul Plead a fost răspândit de autorii acestuia, folosind routere compromise și atacuri de tip man-in-the-middle (MitM) împotriva software-ului legitim ASUS WebStorage. Activitatea acestora a fost detectată de ESET pe teritoriul Taiwanului, unde malware-ul Plead este cel mai activ. A fost raportat anterior faptul că malware-ul Plead este folosit de grupul BlackTech în atacuri direcționate, în special cele axate pe spionaj cibernetic în Asia.
La sfârșitul lunii aprilie 2019, cercetătorii care utilizează datele de telemetrie ESET au observat mai multe încercări de implementare a acestui malware într-un mod neobișnuit. Mai exact, backdoor-ul Plead a fost creat și executat de un proces legitim, ce poartă numele de AsusWSPanel.exe. Acest proces aparține unui client al serviciului de stocare în cloud numit ASUS WebStorage. Fișierul executabil a fost semnat digital de ASUS Cloud Corporation.
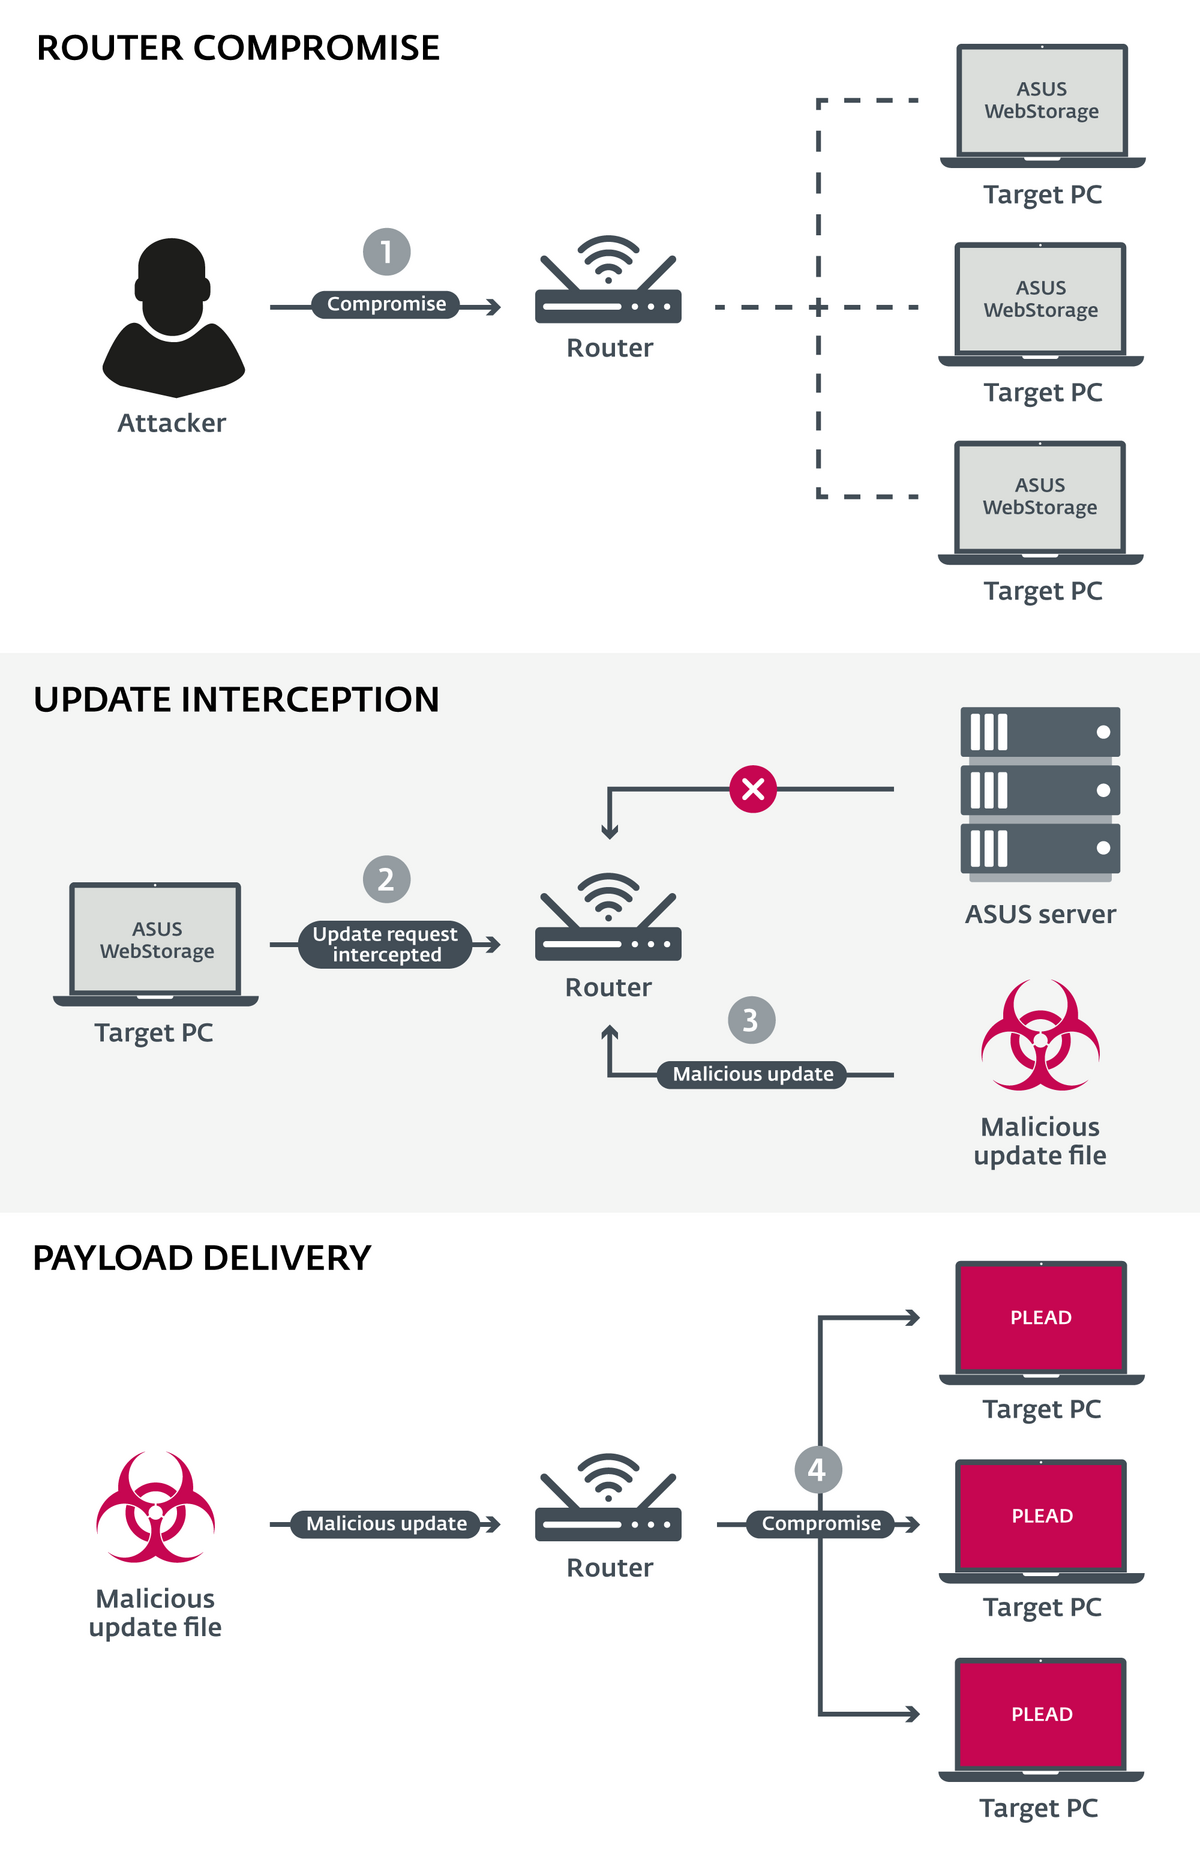
ESET suspectează că este foarte probabil ca acesta să fie un scenariu de atac man-in-the-middle. Anton Cherepanov, unul dintre cercetătorii ESET care ia parte la această investigație, menționează că: „Software-ul ASUS WebStorage este vulnerabil la astfel de atacuri. Mai exact, actualizarea software-ului este solicitată și transferată prin HTTP; odată ce o actualizare este descărcată și gata să fie executată, software-ul nu validează autenticitatea acesteia înainte de executare. Astfel, dacă procesul de actualizare este interceptat de atacatori, aceștia pot rula, de fapt, o actualizare malițioasă."
Conform cercetărilor efectuate în trecut pe acest subiect, malware-ul Plead poate compromite, de asemenea, routerele vulnerabile și le poate utiliza chiar ca servere C&C pentru programul malware. „Ancheta noastră a scos la iveală faptul că majoritatea organizațiilor afectate dețin routere produse de același producător; în plus, panourile de administrare ale acestor routere sunt accesibile de pe internet. Astfel, credem că un atac MitM la nivel de router este cel mai plauzibil scenariu", adaugă Anton Cherepanov. „Este foarte important ca dezvoltatorii de aplicații software să nu monitorizeze numai mediile lor pentru posibile intruziuni, ci și să pună în aplicare mecanisme de actualizare adecvate pentru produsele lor, care să ofere protecție în fața atacurilor MitM".
Un alt scenariu posibil care explică ce se petrece este un atac asupra lanțului de distribuție. Atacurile asupra lanțurilor de distribuție deschid oportunități nelimitate pentru ca atacatorii să compromită în mod fraudulos un număr mare de ținte în același timp. Cu toate acestea, așa cum este explicat mai pe larg aici, este puțin probabil să se întâmple acest lucru, deși riscul nu poate fi pe deplin ignorat.
Infografic al scenariul unui atac man-in-the-middle
Imaginile ilustrează cel mai plauzibil scenariu de atac, utilizat pentru livrarea de payload-uri malware către ținte, prin intermediul routerelor compromise.
Pentru acasă
Pentru business
Infrastructură

Contact
Confidențialitate
Informații juridice
Date Personale
Sitemap
© 1992 - 2026 ESET, spol. s r.o. - Toate drepturile rezervate. Mărcile folosite sunt mărci sau mărci înregistrate ale ESET, spol. s r.o. sau ESET America de Nord. Toate celelalte nume sau branduri sunt mărci înregistrate ale companiilor respective.